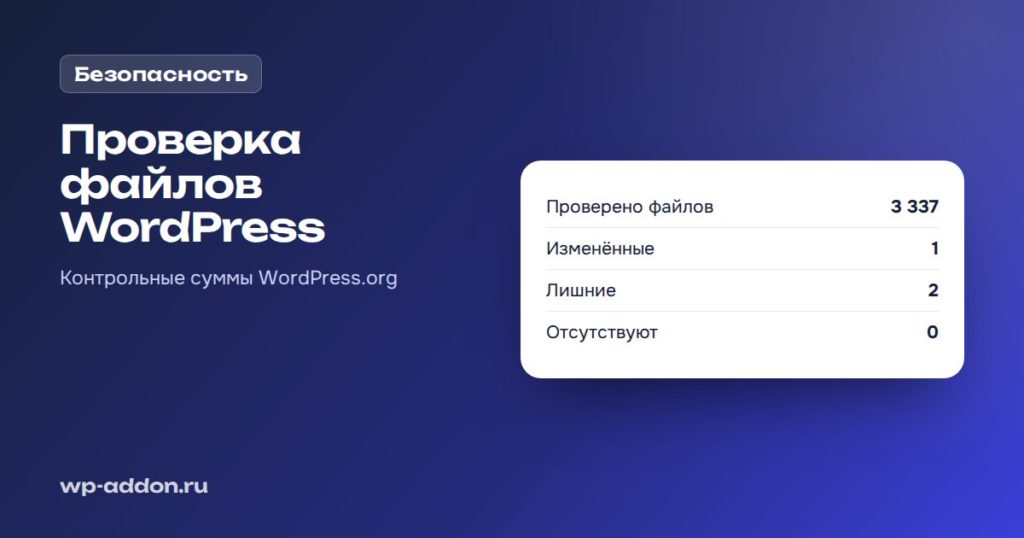
Контрольная сумма — это «отпечаток» файла: если в файле изменить хотя бы один символ, отпечаток станет другим. WordPress.org публикует контрольные суммы всех файлов ядра для каждой версии и языка, а для плагинов из каталога — для каждой версии плагина. Сверка с ними — самый точный способ найти изменённые файлы: никаких ложных срабатываний, только факт «совпадает» или «нет».
Что показывает проверка
- Изменённые файлы — содержимое отличается от официального. В файлы ядра нормальные плагины не пишут, поэтому изменённый файл ядра почти всегда означает внедрённый код.
- Лишние файлы в wp-admin и wp-includes — их нет в дистрибутиве. PHP-файл там — повод насторожиться: так выглядят веб-шеллы (подробнее).
- Отсутствующие файлы — обычно следствие неполного обновления.
Как проверить
Через WP-CLI, если есть доступ к серверу по SSH:
wp core verify-checksums
wp plugin verify-checksums --all
Плагином — без доступа к серверу: в бесплатной версии «Защиты 24/7» проверка ядра запускается одной кнопкой и показывает список изменённых, лишних и отсутствующих файлов с датами изменения.
Что делать с результатом
- Изменённые файлы ядра замените оригиналами: «Консоль → Обновления → Переустановить версию» или восстановлением отдельного файла с WordPress.org.
- Лишние PHP-файлы посмотрите: дата изменения, содержимое. Остатки старых версий WordPress безопасны, файлы с
evalи длинными закодированными строками — нет. - Плагины сверьте отдельно: плагины из каталога WordPress.org тоже имеют контрольные суммы.
Проверка ядра не ищет вирусы в темах, загрузках и базе данных — у них нет эталона. Для этого нужен сканер по сигнатурам вредоносного кода. Если нашлись изменённые файлы, пройдите инструкцию после взлома целиком.
Регулярная проверка файлов — одна из 15 мер защиты WordPress. В Pro-версии она идёт по расписанию, а изменённые файлы ядра и плагинов восстанавливаются из оригиналов одной кнопкой — с резервной копией.


