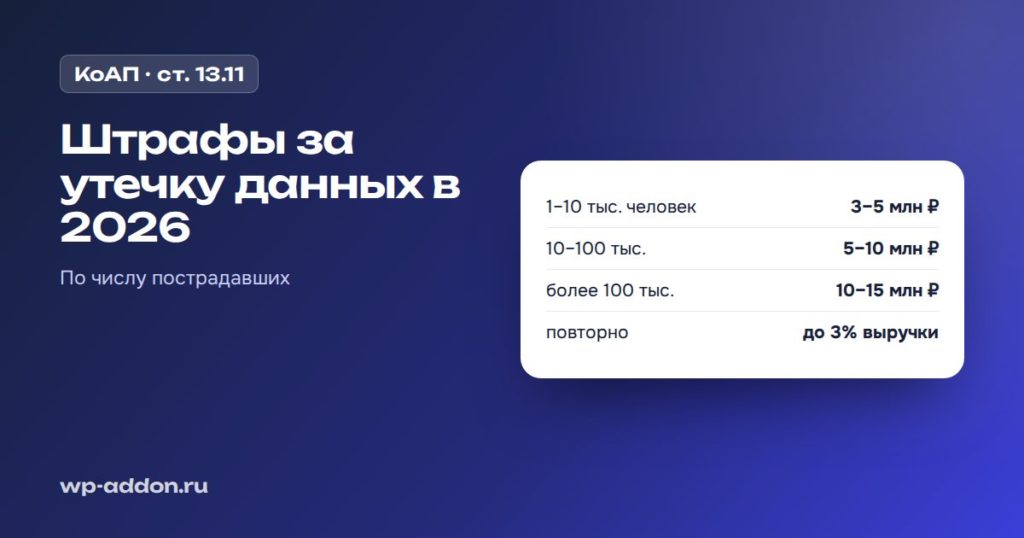
До 2025 года штрафы за утечки были символическими. Закон № 420-ФЗ изменил это: с 30 мая 2025 года штраф зависит от того, сколько людей пострадало, а за повторную утечку — от выручки компании. Ниже — суммы для организаций; для должностных лиц и граждан они меньше.
Утечка обычных персональных данных
| Сколько пострадавших | Статья КоАП | Организация |
|---|---|---|
| от 1 000 до 10 000 человек | ч. 12 ст. 13.11 | 3 – 5 млн ₽ |
| от 10 000 до 100 000 человек | ч. 13 ст. 13.11 | 5 – 10 млн ₽ |
| более 100 000 человек | ч. 14 ст. 13.11 | 10 – 15 млн ₽ |
| повторная утечка | ч. 15 ст. 13.11 | оборотный штраф: от 1 до 3% выручки, но не более 500 млн ₽ |
Для утечек специальных категорий данных (здоровье, убеждения) и биометрии предусмотрены отдельные, более высокие штрафы.
Неуведомление Роскомнадзора
Если об утечке не сообщили в течение 24 и 72 часов — отдельный штраф до 3 млн ₽ для организации (ч. 11 ст. 13.11 КоАП). Порядок уведомления — в статье об утечке с сайта.
Касается ли это небольшого сайта
Порог в 1 000 человек — это примерно год заявок у небольшой компании или несколько месяцев заказов у интернет-магазина. База WordPress хранит заявки из форм, заказы WooCommerce, учётные записи покупателей и подписчиков. Взлом сайта открывает доступ ко всему этому сразу.
Остальные штрафы по 152-ФЗ — за отсутствие согласия, политики и уведомления — собраны в статье «Штрафы по 152-ФЗ для сайта».
Как снизить риск
- Не храните лишнего. Заявки, которые уже в CRM, можно удалять с сайта по сроку из политики.
- Защитите сайт от взлома — 15 мер для WordPress.
- Ограничьте доступы сотрудников и подрядчиков (как раздавать доступы).
- Ведите журнал — он нужен для отчёта Роскомнадзору через 72 часа.
- Примите меры по ст. 19 152-ФЗ и зафиксируйте их (какие меры).
Для сайтов на WordPress основную часть технических мер закрывает «Защита 24/7»: свой адрес входа, проверка файлов, журнал входов — бесплатно; сканер вирусов, блокировка подбора паролей и уведомления о взломе — в Pro.


